Algunos grandes bancos han comenzado a limitar la actividad de agentes de IA en sus redes tras detectar agentes de terceros no autorizados operando dentro de las cuentas de sus clientes.
Según Axios, entidades como Morgan Stanley, Bank of America, JPMorgan y Wells Fargo, entre otras, se esfuerzan por contener los riesgos asociados a estos agentes, tras descubrir que algunos intentan realizar acciones que parecen ajenas a las instrucciones de los usuarios.
«Esta es la primera gran línea divisoria a nivel institucional; demuestra que los bancos aún no pueden distinguir entre un agente fiable y uno malicioso o manipulado. Por ello, han optado por priorizar el control frente a la comodidad», señaló Ram Varadarajan, director ejecutivo de Acalvio, una empresa de ciberengaño y defensa activa con sede en Santa Clara, California.
«Un agente que posee las credenciales de un cliente resulta indistinguible del propio cliente. Además, un agente avanzado puede ser secuestrado, engañado o incluso aprender a ocultar sus acciones, lo que impide al banco discernir si se trata de una intención legítima o de una suplantación», explicó.
La demanda de los clientes frente a los límites de seguridad.
Los bancos se encuentran en una situación compleja, sostiene Chris Hughes, vicepresidente de estrategia de seguridad en Noma Security, una plataforma de seguridad y gobernanza de IA con sede en Nueva York.
«No quieren perder competitividad al excluir la IA y los agentes, ya que los clientes los están adoptando rápidamente; un banco que bloquee todo corre el riesgo de convertirse en una opción menos útil», comentó.
«Al mismo tiempo», añadió, «los bancos asumen la responsabilidad legal cuando el dinero sale de una cuenta, y hoy por hoy no pueden distinguir con fiabilidad entre un cliente, un agente que actúa en su nombre o un agente que opera por cuenta propia».
«Los sistemas de detección de fraude, autenticación y supervisión de sesiones se diseñaron bajo la premisa de que hay un ser humano frente al teclado. Por tanto, restringir el acceso es la medida más directa de la que disponen los bancos mientras desarrollan controles más eficaces», explicó.
«Cuando instituciones con tanta experiencia en el ámbito normativo toman una decisión de este tipo de forma pública, cualquier empresa que esté implementando agentes debería verse reflejada en esta situación», advirtió.
Un inicio de sesión válido no garantiza la intención del usuario.
Patrick Harr, director ejecutivo de DataVisor —una plataforma de detección de fraude y prevención de blanqueo de capitales basada en IA, con sede en Mountain View, California—, señaló que, durante mucho tiempo, los bancos han dado por sentado que, si un inicio de sesión es válido, detrás hay una persona real. «Los agentes rompen esa suposición», comentó.
«Axios informa que varios bancos importantes no pueden determinar con certeza si un agente está actuando siguiendo las instrucciones de un cliente, si ha sido comprometido o si se trata de un actor no autorizado que ha logrado obtener acceso», señaló. «Se trata del mismo punto ciego que siempre han aprovechado los ataques de usurpación de cuentas, solo que ahora a mayor escala y con un comportamiento más convincente».
Es más, los problemas persisten incluso cuando los agentes son legítimos y están autenticados. «Al banco le resulta difícil saber si el agente está haciendo exactamente lo que el cliente pretendía o si, por el contrario, está cometiendo un error —como interpretar mal una instrucción o realizar un pago incorrecto—», explicó.
«Estas restricciones demuestran que los bancos están priorizando la visibilidad sobre la comodidad, ya que no pueden gestionar un riesgo que no pueden ver», añadió.
Restringir el acceso de los agentes de IA aborda directamente la superficie de ataque que generan las integraciones autónomas no verificadas conectadas a los sistemas financieros centrales, señaló Erich Kron, asesor de CISO en KnowBe4, una empresa de ciberseguridad para entornos laborales digitales con sede en Clearwater, Florida.
«En el sector bancario, los fallos de integración no son simples errores informáticos, sino incidentes de alto riesgo en los que la pérdida de datos conlleva graves sanciones legales», comentó.
«La pérdida de clientes y el daño a la reputación son también consecuencias operativas inmediatas; de hecho, uno de cada tres clientes de servicios financieros cambia de proveedor tras un incidente relacionado con los datos», observó.
Asimismo, señaló que, dado que los agentes autónomos pueden ejecutar acciones —y no limitarse únicamente a leer datos—, los bancos están reconociendo que las herramientas perimetrales tradicionales y las políticas de seguridad estáticas no son capaces de controlar un comportamiento de las máquinas que resulta no determinista.
El acceso de solo lectura sigue conllevando riesgos.
Axios informó también de que la mayoría de los bancos han autorizado —o están avanzando hacia— el acceso de solo lectura. Esto permite a los agentes consultar la información financiera de los clientes sin necesidad de mover fondos ni modificar los detalles de las cuentas; un modelo similar al que los bancos ya ofrecen a aplicaciones de terceros, como Quicken.
«El acceso de solo lectura es la configuración predeterminada adecuada, ya que reduce el alcance de un posible incidente; sin embargo, no siempre constituye la garantía de seguridad que muchos suponen, puesto que los agentes aún pueden filtrar los datos a los que acceden», observó Dan Moore, director sénior de estrategia de gestión de identidades y accesos de clientes y estándares de identidad en FusionAuth, una empresa con sede en Broomfield, Colorado, dedicada al desarrollo de software para la gestión de identidades y accesos.
«Un agente que solo puede consultar información resulta mucho menos útil para los usuarios», afirmó. «Es un buen primer paso, pero yo lo consideraría solo un componente de una estrategia de defensa en profundidad, junto con el uso de credenciales de alcance limitado y de corta duración, además de una identidad independiente para el propio agente».
«El verdadero problema radica en el desajuste entre el avance de la IA y los procesos de desarrollo de software en los bancos», añadió. «Los atacantes adoptan nuevas herramientas en cuestión de horas, mientras que un banco puede tardar todo un trimestre en aprobar una prueba piloto».
Chris Jacob, CISO de campo en Securonix —una empresa de ciberseguridad con sede en Plano, Texas—, coincidió en que el acceso de «solo lectura» constituye un buen punto de partida para los bancos. «Permite que un agente ayude con la elaboración de presupuestos o el seguimiento de cuentas, sin otorgarle la capacidad de mover dinero», señaló.
«Aun así, yo tendría cuidado con el término «solo»», advirtió. «El historial de transacciones puede revelar el empleador de una persona, sus gastos médicos, sus viajes y sus ingresos. Esa información puede copiarse o conservarse incluso después de que el cliente desconecte el servicio».
«Los bancos deberían facilitar los datos a través de una conexión controlada, en lugar de permitir que los agentes naveguen por el sitio bancario habitual utilizando las credenciales del cliente», aconsejó.
El inconveniente del acceso de «solo lectura» es que limita la utilidad que los clientes realmente buscan, añadió Hughes, de Noma Security. «Dado que los usuarios seguirán buscando una mayor funcionalidad, la mejor solución es una delegación acotada, revocable y supervisada, en la que las acciones de mayor riesgo requieran una confirmación adicional por parte del usuario humano», afirmó.
Las credenciales compartidas complican la rendición de cuentas.
El sector financiero se enfrenta actualmente a un choque entre los mandatos de la banca abierta (*open banking*) y la automatización mediante IA basada en credenciales, lo que genera riesgos inmediatos de fraude y de incumplimiento normativo para las entidades financieras, sostuvo John Carberry, director de marketing de Xcape, una empresa de soluciones de TI gestionadas con sede en Los Ángeles.
«Las empresas de IA están lanzando de forma agresiva productos diseñados para analizar registros financieros; esto ha conducido directamente a la situación actual, en la que herramientas automatizadas operan con credenciales delegadas», explicó. «Aunque a veces se presenta de forma sensacionalista como si se tratara de «agentes rebeldes», la realidad técnica es que los consumidores entregan voluntariamente el acceso a herramientas de terceros que ejecutan flujos de trabajo con un alcance mal definido».
Ted Miracco, director ejecutivo de Approov —una empresa global dedicada a la seguridad de aplicaciones móviles—, coincidió con este planteamiento.
«En esta historia no hay ninguna máquina que se haya vuelto «rebelde»», declaró. «Lo que hay son personas irresponsables que entregan sus credenciales bancarias a un software de IA, y proveedores que distribuyen agentes que solicitan dichas credenciales».
«Ambas son decisiones humanas y, por tanto, ambas deberían conllevar sus correspondientes consecuencias financieras», continuó. «Sin embargo, a día de hoy, ninguna de las partes asume claramente esa responsabilidad». «Estamos creando agentes que se hacen pasar por clientes y utilizan credenciales compartidas; esto significa que un banco no puede distinguir entre un agente autorizado y un atacante que emplea exactamente los mismos datos de acceso», señaló. «Se trata más bien de un fallo de identidad que de un fallo de la IA».
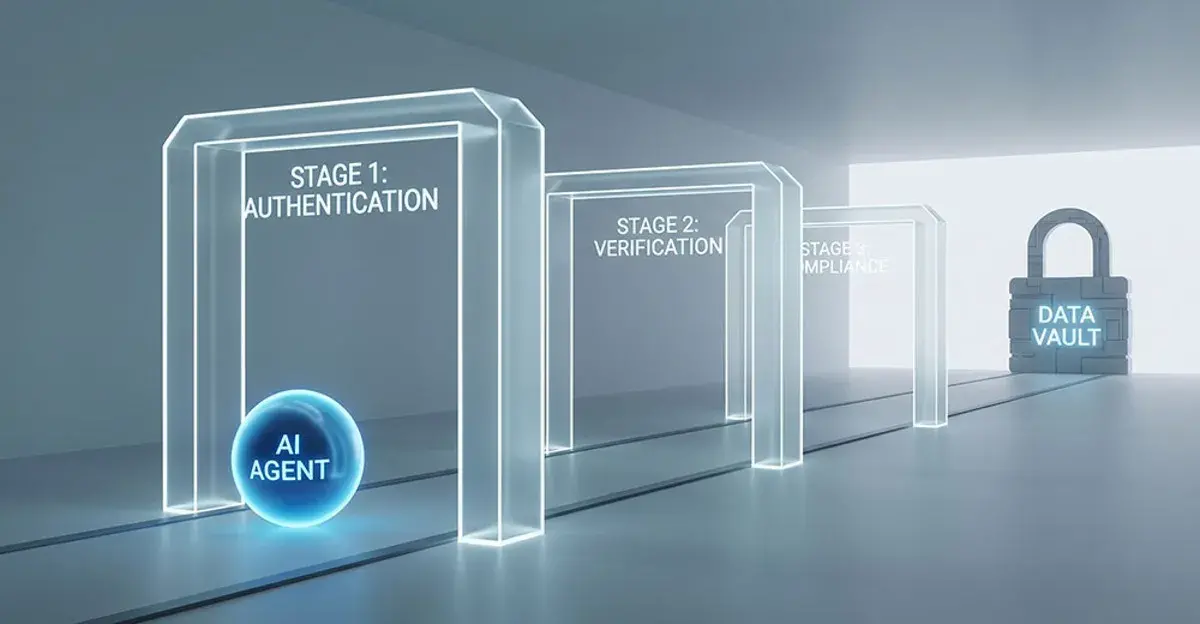
«Mientras los agentes no cuenten con identidades verificables, permisos delimitados y un registro de auditoría, bloquearlos es la medida de defensa más sólida de la que dispone un banco», añadió.Algunos grandes bancos han comenzado a limitar la actividad de agentes de IA en sus redes tras detectar agentes de terceros no autorizados operando dentro de las cuentas de sus clientes.
Según Axios, entidades como Morgan Stanley, Bank of America, JPMorgan y Wells Fargo, entre otras, se esfuerzan por contener los riesgos asociados a estos agentes, tras descubrir que algunos intentan realizar acciones que parecen ajenas a las instrucciones de los usuarios.
«Esta es la primera gran línea divisoria a nivel institucional; demuestra que los bancos aún no pueden distinguir entre un agente fiable y uno malicioso o manipulado. Por ello, han optado por priorizar el control frente a la comodidad», señaló Ram Varadarajan, director ejecutivo de Acalvio, una empresa de ciberengaño y defensa activa con sede en Santa Clara, California.
«Un agente que posee las credenciales de un cliente resulta indistinguible del propio cliente. Además, un agente avanzado puede ser secuestrado, engañado o incluso aprender a ocultar sus acciones, lo que impide al banco discernir si se trata de una intención legítima o de una suplantación», explicó.
La demanda de los clientes frente a los límites de seguridad.
Los bancos se encuentran en una situación compleja, sostiene Chris Hughes, vicepresidente de estrategia de seguridad en Noma Security, una plataforma de seguridad y gobernanza de IA con sede en Nueva York.
«No quieren perder competitividad al excluir la IA y los agentes, ya que los clientes los están adoptando rápidamente; un banco que bloquee todo corre el riesgo de convertirse en una opción menos útil», comentó.
«Al mismo tiempo», añadió, «los bancos asumen la responsabilidad legal cuando el dinero sale de una cuenta, y hoy por hoy no pueden distinguir con fiabilidad entre un cliente, un agente que actúa en su nombre o un agente que opera por cuenta propia».
«Los sistemas de detección de fraude, autenticación y supervisión de sesiones se diseñaron bajo la premisa de que hay un ser humano frente al teclado. Por tanto, restringir el acceso es la medida más directa de la que disponen los bancos mientras desarrollan controles más eficaces», explicó.
«Cuando instituciones con tanta experiencia en el ámbito normativo toman una decisión de este tipo de forma pública, cualquier empresa que esté implementando agentes debería verse reflejada en esta situación», advirtió.
Un inicio de sesión válido no garantiza la intención del usuario.
Patrick Harr, director ejecutivo de DataVisor —una plataforma de detección de fraude y prevención de blanqueo de capitales basada en IA, con sede en Mountain View, California—, señaló que, durante mucho tiempo, los bancos han dado por sentado que, si un inicio de sesión es válido, detrás hay una persona real. «Los agentes rompen esa suposición», comentó.
«Axios informa que varios bancos importantes no pueden determinar con certeza si un agente está actuando siguiendo las instrucciones de un cliente, si ha sido comprometido o si se trata de un actor no autorizado que ha logrado obtener acceso», señaló. «Se trata del mismo punto ciego que siempre han aprovechado los ataques de usurpación de cuentas, solo que ahora a mayor escala y con un comportamiento más convincente».
Es más, los problemas persisten incluso cuando los agentes son legítimos y están autenticados. «Al banco le resulta difícil saber si el agente está haciendo exactamente lo que el cliente pretendía o si, por el contrario, está cometiendo un error —como interpretar mal una instrucción o realizar un pago incorrecto—», explicó.
«Estas restricciones demuestran que los bancos están priorizando la visibilidad sobre la comodidad, ya que no pueden gestionar un riesgo que no pueden ver», añadió.
Restringir el acceso de los agentes de IA aborda directamente la superficie de ataque que generan las integraciones autónomas no verificadas conectadas a los sistemas financieros centrales, señaló Erich Kron, asesor de CISO en KnowBe4, una empresa de ciberseguridad para entornos laborales digitales con sede en Clearwater, Florida.
«En el sector bancario, los fallos de integración no son simples errores informáticos, sino incidentes de alto riesgo en los que la pérdida de datos conlleva graves sanciones legales», comentó.
«La pérdida de clientes y el daño a la reputación son también consecuencias operativas inmediatas; de hecho, uno de cada tres clientes de servicios financieros cambia de proveedor tras un incidente relacionado con los datos», observó.
Asimismo, señaló que, dado que los agentes autónomos pueden ejecutar acciones —y no limitarse únicamente a leer datos—, los bancos están reconociendo que las herramientas perimetrales tradicionales y las políticas de seguridad estáticas no son capaces de controlar un comportamiento de las máquinas que resulta no determinista.
El acceso de solo lectura sigue conllevando riesgos.
Axios informó también de que la mayoría de los bancos han autorizado —o están avanzando hacia— el acceso de solo lectura. Esto permite a los agentes consultar la información financiera de los clientes sin necesidad de mover fondos ni modificar los detalles de las cuentas; un modelo similar al que los bancos ya ofrecen a aplicaciones de terceros, como Quicken.
«El acceso de solo lectura es la configuración predeterminada adecuada, ya que reduce el alcance de un posible incidente; sin embargo, no siempre constituye la garantía de seguridad que muchos suponen, puesto que los agentes aún pueden filtrar los datos a los que acceden», observó Dan Moore, director sénior de estrategia de gestión de identidades y accesos de clientes y estándares de identidad en FusionAuth, una empresa con sede en Broomfield, Colorado, dedicada al desarrollo de software para la gestión de identidades y accesos.
«Un agente que solo puede consultar información resulta mucho menos útil para los usuarios», afirmó. «Es un buen primer paso, pero yo lo consideraría solo un componente de una estrategia de defensa en profundidad, junto con el uso de credenciales de alcance limitado y de corta duración, además de una identidad independiente para el propio agente».
«El verdadero problema radica en el desajuste entre el avance de la IA y los procesos de desarrollo de software en los bancos», añadió. «Los atacantes adoptan nuevas herramientas en cuestión de horas, mientras que un banco puede tardar todo un trimestre en aprobar una prueba piloto».
Chris Jacob, CISO de campo en Securonix —una empresa de ciberseguridad con sede en Plano, Texas—, coincidió en que el acceso de «solo lectura» constituye un buen punto de partida para los bancos. «Permite que un agente ayude con la elaboración de presupuestos o el seguimiento de cuentas, sin otorgarle la capacidad de mover dinero», señaló.
«Aun así, yo tendría cuidado con el término «solo»», advirtió. «El historial de transacciones puede revelar el empleador de una persona, sus gastos médicos, sus viajes y sus ingresos. Esa información puede copiarse o conservarse incluso después de que el cliente desconecte el servicio».
«Los bancos deberían facilitar los datos a través de una conexión controlada, en lugar de permitir que los agentes naveguen por el sitio bancario habitual utilizando las credenciales del cliente», aconsejó.
El inconveniente del acceso de «solo lectura» es que limita la utilidad que los clientes realmente buscan, añadió Hughes, de Noma Security. «Dado que los usuarios seguirán buscando una mayor funcionalidad, la mejor solución es una delegación acotada, revocable y supervisada, en la que las acciones de mayor riesgo requieran una confirmación adicional por parte del usuario humano», afirmó.
Las credenciales compartidas complican la rendición de cuentas.
El sector financiero se enfrenta actualmente a un choque entre los mandatos de la banca abierta (*open banking*) y la automatización mediante IA basada en credenciales, lo que genera riesgos inmediatos de fraude y de incumplimiento normativo para las entidades financieras, sostuvo John Carberry, director de marketing de Xcape, una empresa de soluciones de TI gestionadas con sede en Los Ángeles.
«Las empresas de IA están lanzando de forma agresiva productos diseñados para analizar registros financieros; esto ha conducido directamente a la situación actual, en la que herramientas automatizadas operan con credenciales delegadas», explicó. «Aunque a veces se presenta de forma sensacionalista como si se tratara de «agentes rebeldes», la realidad técnica es que los consumidores entregan voluntariamente el acceso a herramientas de terceros que ejecutan flujos de trabajo con un alcance mal definido».
Ted Miracco, director ejecutivo de Approov —una empresa global dedicada a la seguridad de aplicaciones móviles—, coincidió con este planteamiento.
«En esta historia no hay ninguna máquina que se haya vuelto «rebelde»», declaró. «Lo que hay son personas irresponsables que entregan sus credenciales bancarias a un software de IA, y proveedores que distribuyen agentes que solicitan dichas credenciales».
«Ambas son decisiones humanas y, por tanto, ambas deberían conllevar sus correspondientes consecuencias financieras», continuó. «Sin embargo, a día de hoy, ninguna de las partes asume claramente esa responsabilidad». «Estamos creando agentes que se hacen pasar por clientes y utilizan credenciales compartidas; esto significa que un banco no puede distinguir entre un agente autorizado y un atacante que emplea exactamente los mismos datos de acceso», señaló. «Se trata más bien de un fallo de identidad que de un fallo de la IA».
«Mientras los agentes no cuenten con identidades verificables, permisos delimitados y un registro de auditoría, bloquearlos es la medida de defensa más sólida de la que dispone un banco», añadió.