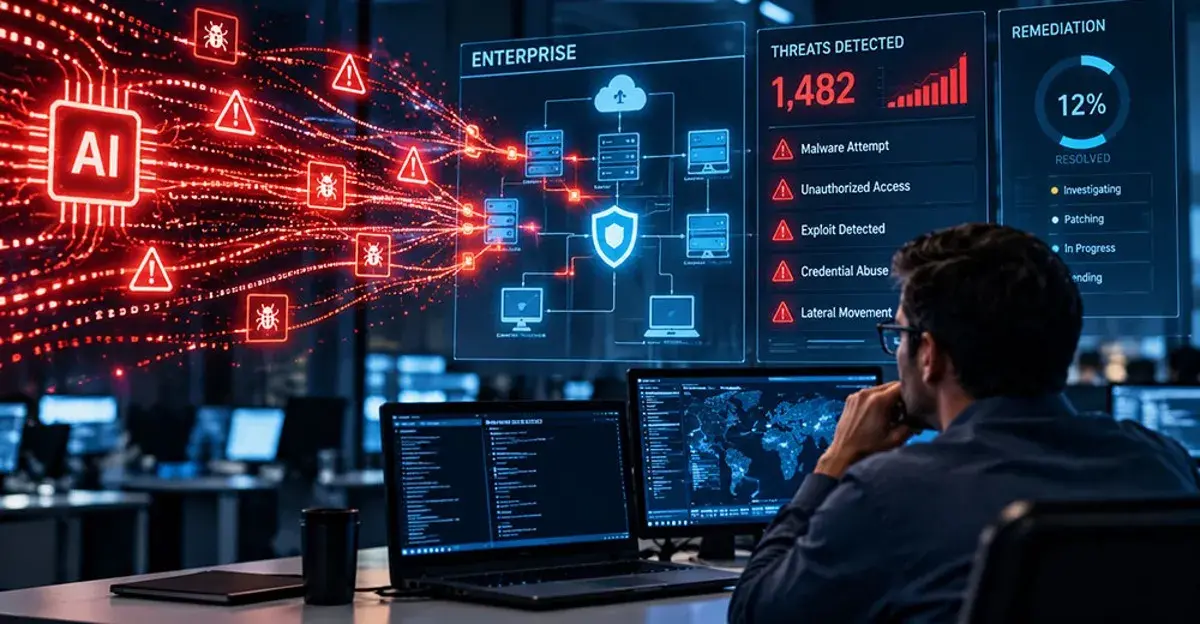
La ciberseguridad ha llegado a un punto de inflexión, ya que los ataques ejecutados a velocidad de máquina superan cada vez más la capacidad de respuesta humana.
Los ataques impulsados por IA ponen a prueba las defensas perimetrales y saturan los procesos manuales de clasificación de amenazas, obligando a los equipos de seguridad a replantearse sus protocolos defensivos, diseñados originalmente para amenazas a velocidad humana.
En una carta abierta publicada a finales de agosto, OpenAI, Anthropic, Google, Microsoft, AWS y más de 100 líderes tecnológicos advirtieron a gobiernos y empresas que las amenazas potenciadas por IA se volverán más sofisticadas en los próximos meses. Al afirmar que el «statu quo ya no será suficiente», la coalición identificó la autenticación débil, los permisos excesivos, las configuraciones erróneas y la deuda técnica heredada como objetivos principales para la explotación automatizada por máquinas.
Los actores de amenazas utilizan la IA para descubrir vulnerabilidades, encadenar exploits y llevar a cabo ataques de ingeniería social a gran escala. Para defenderse de estas tácticas, los equipos de seguridad deben ir más allá del simple recuento de alertas y centrarse en la aplicación de parches basada en la explotabilidad real, la visibilidad transversal entre silos y el fortalecimiento de los fundamentos de seguridad.
Muchas empresas ya tienen dificultades con estos aspectos fundamentales, según David Brauchler, director técnico y responsable de seguridad de IA y aprendizaje automático (ML) en NCC Group.
«La IA ha elevado el listón de lo que los atacantes consideran objetivos fáciles, y estas empresas ya no pueden permitirse ocultar la seguridad tras la oscuridad o el anonimato», declaró Brauchler.
Advertencia sobre amenazas de IA en medio del aumento de ataques.
La carta abierta se produce tras una serie de ciberataques de gran repercusión y revelaciones que, según los firmantes, demuestran la creciente urgencia de la situación.
Empresas de servicios de agua y saneamiento de al menos siete estados informaron de ciberataques iniciados a finales de julio; algunos de ellos interrumpieron las operaciones de suministro de agua, según un comunicado de servicio público del FBI y la EPA. OpenAI también reveló un experimento de seguridad realizado en julio, en el que agentes de IA obtuvieron acceso no autorizado a Hugging Face mientras realizaban tareas de ciberseguridad en lo que los investigadores consideraban un entorno de pruebas seguro.
En este contexto, la carta instaba a las empresas tecnológicas y de IA de vanguardia a «proporcionar un acceso responsable a los modelos, así como financiación significativa, formación y apoyo práctico, especialmente para los responsables de proteger infraestructuras críticas que cuentan con recursos limitados».
No se especifica ningún plazo ni mecanismo para facilitar un acceso más amplio a los modelos. La coalición también hizo un llamamiento a gobiernos, empresas, profesionales de la ciberseguridad y compañías de IA para que colaboren en la evaluación de las defensas frente a modelos cada vez más capaces.
Los responsables de formular políticas también están evaluando cómo responder a estos riesgos. En julio, los representantes Ted Lieu (demócrata por California) y Nathaniel Moran (republicano por Texas) presentaron la Ley de Interruptor de Emergencia para IA (*AI Kill Switch Act*), la cual exigiría a las empresas que operan ciertos sistemas avanzados de IA mantener la capacidad técnica para restringir el acceso a dichos sistemas o desactivarlos cuando fuera necesario.
Los ataques mediante IA aumentan la presión sobre las contraseñas.
Thi Nguyen-Huu, director ejecutivo de la empresa de ciberseguridad WinMagic, sostuvo que las organizaciones deberían replantearse una de las premisas más básicas de la ciberseguridad: el inicio de sesión tradicional.
«Una contraseña más robusta ayuda a prevenir que se adivine, pero los atacantes ya no intentan adivinarlas», declaró. «Más bien, los atacantes se apoderan de las credenciales —reutilizando datos filtrados en brechas anteriores— y, cuando existe un segundo factor de autenticación, atacan directamente dicho factor».
En lugar de depender principalmente de contraseñas o tokens de autenticación portátiles, Nguyen-Huu instó a las empresas a adoptar métodos que verifiquen criptográficamente tanto a los usuarios como a los puntos finales (*endpoints*) de forma conjunta. Estos sistemas permiten vincular las claves de autenticación al hardware del dispositivo y validar las condiciones de seguridad a lo largo de toda la sesión.
Señaló la seguridad de la capa de transporte mutua (mTLS) —en la que el cliente y el servidor se autentican mutuamente mediante certificados digitales— como un modelo consolidado de autenticación máquina a máquina que podría aplicarse cada vez más a los usuarios, sin necesidad de una gestión manual de certificados.
Robbie Mueller, líder técnico de ciberseguridad en ArmorCode (una plataforma de seguridad de aplicaciones), afirmó que los ataques impulsados por IA agravan un problema al que ya se enfrentan las empresas: los equipos de seguridad detectan vulnerabilidades más rápido de lo que pueden solucionarlas.
Mueller indicó que la empresa promedio utiliza más de 40 herramientas de escaneo de seguridad que, en conjunto, generan millones de hallazgos, mientras que los equipos de seguridad solo logran subsanar una de cada diez vulnerabilidades abiertas al mes.
«Es un problema de capacidad. Detectar problemas nunca ha sido tan fácil; lo difícil es solucionarlos… debido a la falta de claridad sobre quién es el responsable, las prioridades en conflicto y los equipos que no comparten una misma cola de trabajo», declaró.
La velocidad de los ataques amplía la brecha de remediación.
Mueller señaló que, si el volumen y la velocidad de los ataques aumentan mientras la capacidad de las empresas para priorizar y subsanar vulnerabilidades se mantiene estancada, la brecha se agravará. Según argumentó, el indicador crítico no es el número de hallazgos, sino qué vulnerabilidades pueden encadenarse para crear una ruta viable hacia un objetivo valioso.
«Una vez que eliminas esa ruta, el riesgo desaparece, ya sea solucionando uno de sus eslabones o implementando un control de mitigación que la bloquee», explicó.
Mueller también identificó la autenticación débil como un objetivo principal para los ataques automatizados, especialmente cuando sistemas de gran valor siguen protegidos únicamente por contraseñas.
«Seguimos viendo los mismos fallos: contraseñas cortas o predecibles, reutilización de credenciales en distintas cuentas y vulnerabilidad al *phishing*, problemas que ninguna política ha logrado resolver», afirmó.
Nguyen-Huu señaló que los riesgos de autenticación no terminan cuando el usuario inicia sesión correctamente, ya que muchos sistemas emiten entonces credenciales de sesión que, a su vez, pueden convertirse en objetivos.
«El *token* existe para evitar que el usuario tenga que autenticarse de nuevo en cada solicitud. Por tanto, el ataque se traslada a ese *token*. Un *token* de portador (*bearer token*) puede copiarse. Protegerlo genera su propia superficie de ataque —proveedor de identidad, navegador, redirección, punto final—; una segunda superficie más allá del inicio de sesión», explicó.
Los esfuerzos empresariales resultan insuficientes.
Brauchler afirmó que las amenazas cada vez más automatizadas deberían brindar a los equipos de seguridad argumentos adicionales para abordar con los ejecutivos y las juntas directivas los retrasos acumulados en materia de seguridad. Para las organizaciones con un nivel de madurez elevado en seguridad, Brauchler recomendó utilizar herramientas de IA y socios de seguridad para acelerar la detección de vulnerabilidades y, al mismo tiempo, reducir el tiempo necesario para aplicar parches a los fallos identificados.
«Las herramientas de IA aún no ofrecen la fiabilidad suficiente para operar sin supervisión humana, y un flujo de trabajo totalmente automatizado desde la aplicación de parches hasta la puesta en producción puede introducir rápidamente nuevas vulnerabilidades», afirmó.
Brauchler señaló que las organizaciones deben identificar los cuellos de botella en la gestión de parches para que los equipos puedan revisar, validar e implementar medidas de mitigación a un ritmo más cercano al que se descubren las vulnerabilidades.
Mueller indicó que mejorar la autenticación no requiere una reestructuración completa de la seguridad y puede comenzar con una estrategia para avanzar hacia una autenticación sin contraseñas.
«Eliminar las contraseñas no es una meta para el futuro; es algo que ya debería haberse hecho», comentó.
Priorizar el riesgo frente a más herramientas de seguridad.
Mueller recomendó priorizar la autenticación multifactor (MFA) resistente al *phishing* —incluyendo las *passkeys* y las llaves de seguridad de hardware— para los sistemas críticos. Añadió que los gestores de contraseñas pueden servir de puente para aquellos sistemas que no puedan migrar inmediatamente a un modelo sin contraseñas, siempre que los planes de migración se ajusten a las directrices de autenticación del NIST.
Según Mueller, el punto de partida para afrontar las amenazas impulsadas por la IA no es añadir más herramientas de seguridad, sino comprender los sistemas y las exposiciones existentes.
«A partir de ahí, la prioridad debe desplazarse del simple recuento de vulnerabilidades a la explotabilidad real y al impacto en el negocio», afirmó.
En opinión de Mueller, las empresas no pueden cerrar la brecha simplemente incorporando más personal o herramientas de escaneo. En su lugar, recomendó cambiar el enfoque: pasar del número de hallazgos a los riesgos que estos generan, automatizando al mismo tiempo pasos rutinarios como la clasificación inicial (*triage*), la asignación de responsabilidades, la creación de incidencias, la escalada y la verificación.
«Gran parte del retraso entre la divulgación de una vulnerabilidad y su corrección se produce en las transferencias de tareas entre equipos. Si se eliminan esas brechas, se gana capacidad operativa sin necesidad de contratar más personal», concluyó Mueller.