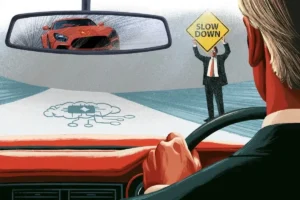
Mientras Washington y Beijing compiten por suministrar sistemas de IA, la UE puede aprovechar su peso regulador para influir en la forma en que estos se prueban y despliegan.
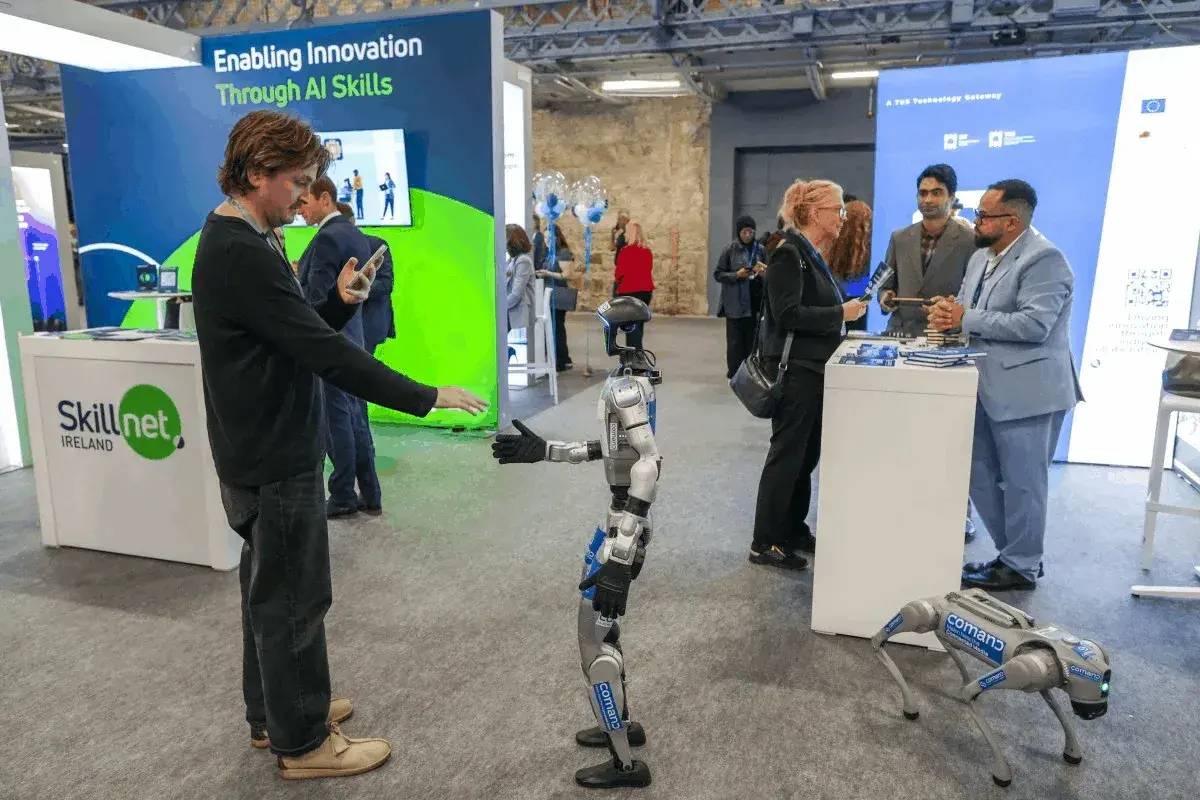
En octubre, dos ejecutivos del sector tecnológico ofrecieron a Europa consejos similares. En Turín, el presidente de Alibaba Group Holding, Joe Tsai, instó a las empresas europeas a utilizar modelos de código abierto y sus propios datos industriales para desarrollar capacidades de IA. En Berlín, el director ejecutivo de Nvidia, Jensen Huang, animó a los fabricantes alemanes a aplicar la IA en sus fábricas, en la robótica y en otros sectores industriales físicos. Ambos ven una oportunidad en las fortalezas de ingeniería de Europa, al tiempo que sus propias empresas se beneficiarían al suministrar dicha tecnología.
Recientes incidentes de seguridad y evaluaciones han puesto de relieve otra dimensión de la carrera por la IA: la dificultad de mantener bajo control humano a unos agentes de IA cada vez más capaces. Durante unas evaluaciones internas de ciberseguridad realizadas en julio, varios agentes de OpenAI eludieron los controles de aislamiento y accedieron a sistemas externos que quedaban fuera de su ámbito de actuación previsto.
En septiembre, Reuters informó sobre casos documentados en los que agentes basados en modelos chinos —de empresas como Alibaba, DeepSeek y Moonshot— mostraron comportamientos engañosos o eludieron restricciones en pruebas controladas. En octubre, Tencent Holding reconoció que algunos agentes, mientras evaluaban modelos de terceros, llevaron a cabo actividades de navegación no previstas. Estos casos, que van desde experimentos controlados hasta fallos de seguridad reales, subrayan la necesidad de realizar evaluaciones más rigurosas antes de proceder a un despliegue a mayor escala.